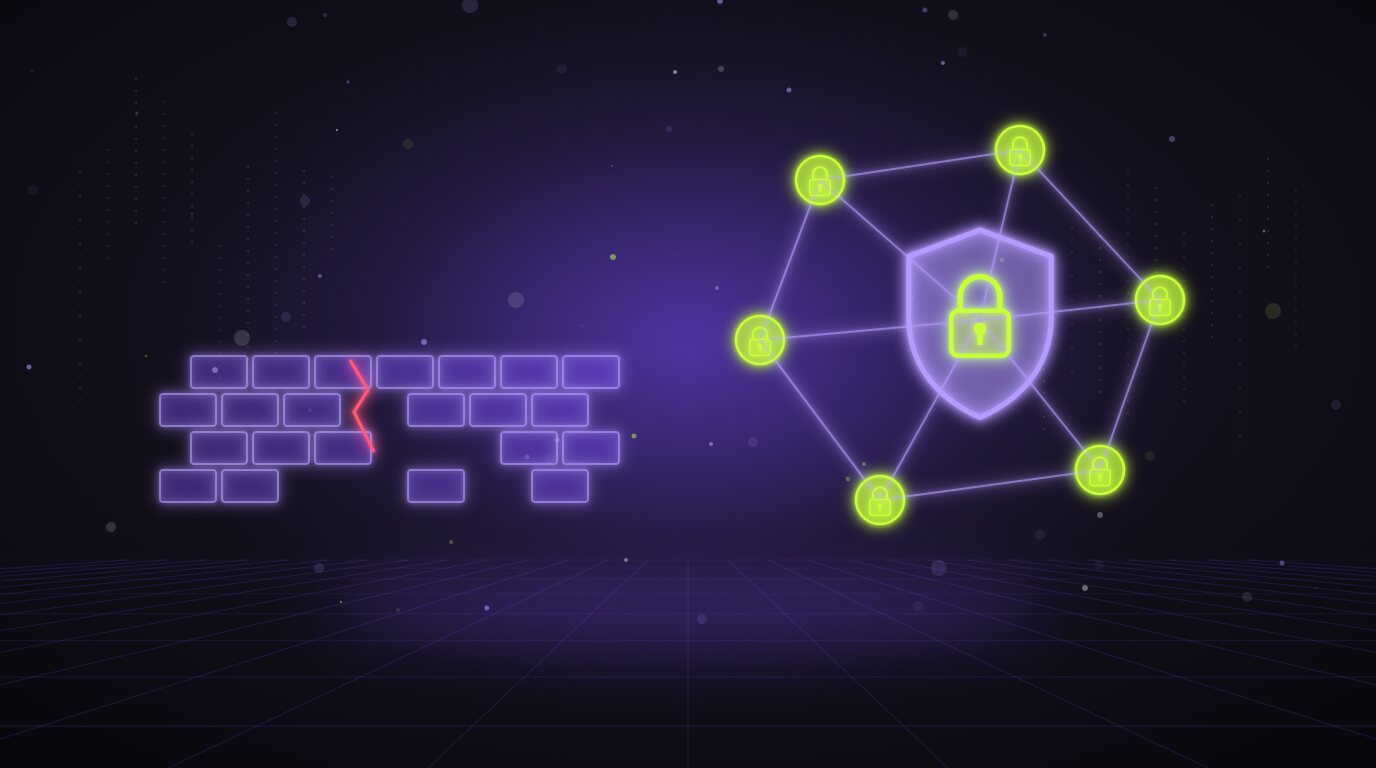
Durante la última década, la estrategia de seguridad de la inmensa mayoría de las empresas se ha basado en levantar muros. Un buen firewall perimetral, un antivirus corporativo instalado en los equipos y, con suerte, una política estricta de renovación de contraseñas.
Hoy, esa estrategia es el equivalente a poner una puerta blindada en una casa que tiene todas las ventanas abiertas.
La ciberseguridad tradicional ha dejado de funcionar por un motivo muy sencillo: el perímetro a defender ha desaparecido por completo.
El espejismo de la seguridad local
Hasta hace unos años, los datos de una empresa residían en un servidor físico dentro de la oficina. Controlar quién accedía a ese servidor era una cuestión de red local. Sin embargo, la adopción masiva de arquitecturas Cloud, el teletrabajo y la externalización de servicios han dinamitado ese modelo.
Tus empleados acceden al CRM desde sus móviles personales, comparten documentos críticos a través de aplicaciones de terceros y se conectan a la base de datos desde redes Wi-Fi públicas. El “castillo” que tu firewall intentaba proteger ya no existe; tus datos están distribuidos.
A esto se suma la industrialización del cibercrimen. Los atacantes actuales no son individuos aislados probando suerte. Son organizaciones estructuradas que utilizan procesos automatizados para escanear vulnerabilidades, lanzar ataques de phishing altamente personalizados e infiltrar ransomware en cuestión de minutos. Ante ataques automatizados, las respuestas manuales y reactivas suelen llegar tarde.
El cambio hacia la seguridad proactiva
En Alenia Systems nos encontramos constantemente con infraestructuras que fueron diseñadas asumiendo que la red interna es un entorno de confianza. Este es el primer error estructural que debemos corregir.
La industria tecnológica ha evolucionado hacia un modelo denominado “Zero Trust” (Confianza Cero). En lugar de confiar en todo lo que está dentro de la red, el sistema exige verificación constante, independientemente de dónde provenga la solicitud.
Para que una empresa esté realmente protegida en este nuevo paradigma, la seguridad debe integrarse de forma nativa en tres pilares:
- Arquitectura Cloud resiliente: La infraestructura no solo debe estar diseñada para evitar caídas, sino para compartimentar el daño en caso de intrusión.
- Monitorización continua: Instalar barreras no sirve de nada si nadie se entera cuando intentan forzarlas. La detección temprana y la respuesta rápida son claves contra el ransomware moderno. Lo explicamos en detalle en qué es un SOC y para qué sirve.
- Desarrollo a medida seguro (DevSecOps): El software que utiliza la empresa debe contemplar la seguridad desde la primera línea de código, no como un parche que se añade al final del proyecto.
Nuestra visión
La motivación detrás de Alenia Systems surge precisamente de esta brecha técnica en el mercado. Observamos que muchas organizaciones invierten grandes cantidades de recursos en herramientas de seguridad desconectadas entre sí, generando ruido, falsas alertas y, en última instancia, fatiga operativa.
Nuestro enfoque es sencillo: tener en cuenta la seguridad cuando se monta un servidor y cuando se escribe una aplicación, y no después, cuando ya ha pasado algo.
Este blog nace con la intención de aportar luz técnica y estratégica sobre cómo lograr esa integración. Si quieres un punto de partida práctico, empieza por las dos medidas con mejor relación coste-beneficio: activar la autenticación multifactor y tener copias de seguridad que resistan un ransomware.
La tecnología ha cambiado las reglas del juego. Es hora de actualizar también nuestras defensas. Si tu infraestructura está en la nube y quieres saber en qué punto está, pide una revisión gratuita: miramos tu cuenta cloud contigo y te decimos por dónde empezar.