Cuando preguntamos a una empresa si tiene copias de seguridad, la respuesta casi siempre es “sí”. Cuando preguntamos cuándo fue la última vez que restauraron una, la respuesta suele ser un silencio incómodo.
Tener un backup no garantiza nada. Lo que de verdad importa es cuánto tardas en volver a trabajar y cuántos datos pierdes por el camino cuando algo sale mal: un disco que falla, un borrado accidental o, cada vez más a menudo, un ransomware.
La regla 3-2-1, explicada sin tecnicismos
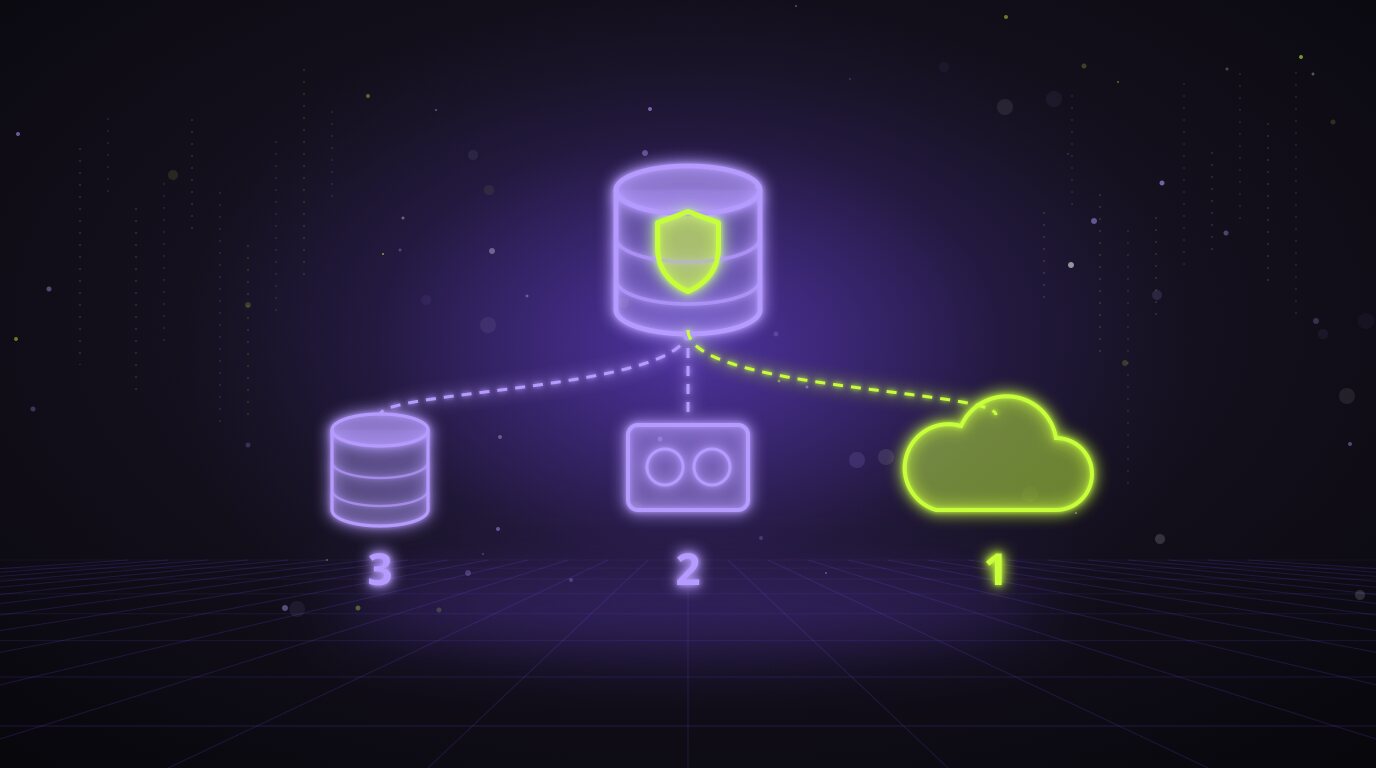
Es la recomendación más extendida en el sector y sigue siendo un punto de partida excelente:
- 3 copias de tus datos: los datos originales y dos copias adicionales.
- 2 soportes distintos: por ejemplo, un NAS en la oficina y un almacenamiento en la nube. Si todas tus copias dependen del mismo tipo de dispositivo, un mismo fallo puede afectarlas a la vez.
- 1 copia fuera de la oficina: un incendio, una inundación o un robo no deberían poder llevarse por delante todas tus copias.
Muchos profesionales hablan ya de 3-2-1-1-0: una copia adicional inmutable o desconectada, y cero errores en las pruebas de restauración. Los dos números extra son precisamente los que marcan la diferencia frente a un ransomware.
Por qué el ransomware ataca primero a tus backups
Los grupos de ransomware saben que una empresa con copias en buen estado no tiene por qué pagar. Por eso, una vez dentro de la red, uno de sus primeros objetivos es localizar el sistema de copias y cifrarlo o borrarlo antes de lanzar el ataque visible.
Si tu copia de seguridad es una unidad de red siempre conectada, con las mismas credenciales que usa el resto de la infraestructura, el atacante puede llegar a ella igual que llega a tus servidores.
Las medidas que marcan la diferencia son:
- Copias inmutables: almacenamiento configurado para que los datos no puedan modificarse ni borrarse durante un periodo determinado, ni siquiera con credenciales de administrador.
- Separación de credenciales: el sistema de backup no debe compartir usuarios ni contraseñas con el dominio principal, y su acceso debe estar protegido con autenticación multifactor.
- Copias desconectadas o air-gapped: una copia que no está accesible desde la red en el momento del ataque no puede ser cifrada.
RPO y RTO: las dos preguntas que tienes que saber responder
Antes de elegir herramientas, conviene responder a dos preguntas de negocio:
- ¿Cuántos datos puedes permitirte perder? (RPO) Si haces una copia cada noche y el fallo ocurre a las 18:00, pierdes el trabajo de todo el día. Para una gestoría puede ser asumible; para un e-commerce en plena campaña, probablemente no.
- ¿Cuánto tiempo puedes estar parado? (RTO) No es lo mismo restaurar un archivo que reconstruir un servidor completo con su sistema operativo, aplicaciones y configuración.
Las respuestas definen cada cuánto hacer copias, qué tecnología usar y cuánto invertir. No todos los sistemas necesitan el mismo nivel de protección: el ERP y el correo suelen ser críticos, la carpeta de archivos antiguos probablemente no.
“Tenemos Microsoft 365 / Google Workspace, ya está todo en la nube”
Es uno de los malentendidos más habituales. Estas plataformas garantizan la disponibilidad del servicio, pero bajo su modelo de responsabilidad compartida la protección de tus datos frente a borrados, sobrescrituras o cifrados sigue siendo, en gran medida, responsabilidad tuya. Las papeleras y el historial de versiones tienen límites de tiempo y no están pensados como sistema de backup.
Si tu correo, tus documentos y tus Teams o Drive son críticos, merecen una copia independiente.
Una copia que no se ha probado no es una copia
La parte más olvidada de cualquier estrategia de backup es la restauración. Recomendamos:
- Pruebas periódicas de restauración, al menos trimestrales, de archivos sueltos y de sistemas completos.
- Documentar el procedimiento de recuperación paso a paso, para que no dependa de la memoria de una sola persona.
- Monitorizar los trabajos de copia, con alertas cuando fallan. Un backup que lleva tres semanas fallando en silencio es un problema que solo descubrirás el peor día posible.
Por dónde empezar
Si no tienes claro el estado de tus copias, empieza por un inventario sencillo: qué sistemas son críticos, dónde se copian, cada cuánto, quién tiene acceso y cuándo se probó la última restauración. Ese ejercicio, que lleva pocas horas, suele sacar a la luz los puntos débiles más graves.
En Alenia Systems diseñamos y supervisamos estrategias de copias de seguridad dentro de nuestro cloud gestionado, con pruebas de restauración periódicas, combinándolas con la monitorización preventiva que explicamos en soporte IT preventivo. Si quieres que revisemos tu situación actual, hablemos.