Si tuviéramos que recomendar una sola medida de ciberseguridad a una pyme, con el presupuesto más ajustado posible, sería esta: activar la autenticación multifactor (MFA) en todas las cuentas que dan acceso a información de la empresa.
La razón es simple. Una gran parte de los incidentes que vemos no empiezan con un ataque sofisticado, sino con algo mucho más mundano: una contraseña robada mediante un correo de phishing, reutilizada de otro servicio filtrado o adivinada porque era demasiado débil.
Qué es exactamente el MFA
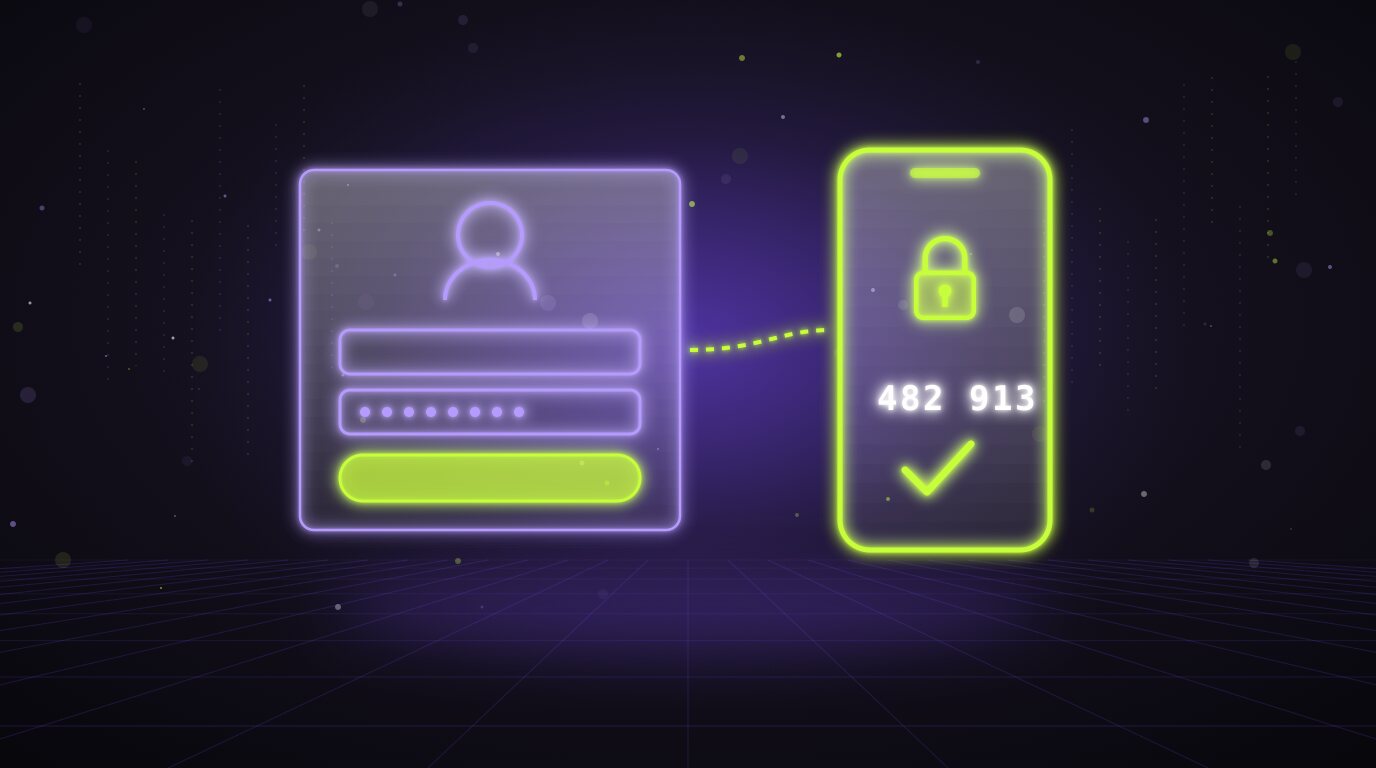
La autenticación multifactor exige, además de la contraseña, una segunda prueba de identidad que el atacante no tenga. Normalmente combina dos de estos elementos:
- Algo que sabes: la contraseña o un PIN.
- Algo que tienes: el móvil, una llave de seguridad física.
- Algo que eres: la huella o el reconocimiento facial.
Con MFA activado, que un atacante consiga tu contraseña deja de ser suficiente para entrar. Microsoft, Google y los principales organismos de ciberseguridad, incluido el INCIBE, lo señalan de forma sistemática como una de las medidas con mejor relación entre coste y protección.
No todos los segundos factores son iguales
Tener MFA es mucho mejor que no tenerlo, pero conviene saber que hay diferencias importantes entre métodos:
- SMS: es el más extendido y el más débil. Es vulnerable a ataques de duplicado de SIM y a páginas de phishing que piden el código en tiempo real. Mejor que nada, pero debería ser la última opción.
- Aplicaciones de autenticación con código (TOTP): Microsoft Authenticator, Google Authenticator o similares. Más seguras que el SMS, aunque un phishing bien montado todavía puede pedirte el código.
- Notificaciones push con número de verificación: la app te pide confirmar el inicio de sesión e introducir un número que aparece en pantalla. Reduce mucho los ataques de “fatiga de MFA”, en los que el atacante envía decenas de notificaciones esperando que alguien pulse “Aprobar” por error.
- Llaves de seguridad y passkeys (FIDO2): son resistentes al phishing porque la autenticación está ligada al dominio real del servicio. Si el usuario entra en una web falsa, la llave simplemente no funciona. Son la opción recomendada para administradores y perfiles con acceso a información sensible.
Dónde activarlo primero
Si no puedes hacerlo todo a la vez, prioriza por impacto:
- Correo corporativo y suite ofimática (Microsoft 365, Google Workspace). Es la puerta de entrada a casi todo lo demás, incluidas las recuperaciones de contraseña de otros servicios.
- Cuentas de administrador de cualquier sistema: nube, servidores, firewall, dominio, gestor web.
- Acceso remoto: VPN, escritorios remotos y cualquier sistema expuesto a Internet.
- Banca online y plataformas de pago.
- Herramientas de negocio: CRM, ERP, software de facturación, redes sociales corporativas.
Y un punto que suele olvidarse: el acceso al sistema de copias de seguridad. Si un atacante puede entrar ahí, puede borrar tu plan B.
Cómo implantarlo sin generar rechazo
La resistencia al MFA casi nunca es técnica, es humana. Algunas prácticas que funcionan:
- Explicar el porqué antes de activarlo. Una sesión breve con ejemplos reales de phishing convence más que cualquier circular.
- Activarlo por fases, empezando por dirección y administradores. Si la dirección lo usa, el resto lo acepta mejor.
- Usar acceso condicional cuando la plataforma lo permita: pedir el segundo factor solo en situaciones de riesgo (nuevo dispositivo, ubicación inusual) reduce la fricción del día a día.
- Preparar el plan de recuperación: qué pasa si alguien pierde el móvil. Tenerlo resuelto de antemano evita bloqueos y llamadas urgentes.
El MFA no lo es todo, pero cambia las reglas
El MFA no sustituye a la formación, a las actualizaciones ni a la monitorización, pero eleva de forma notable el coste de un ataque. Muchos atacantes buscan objetivos fáciles, y una empresa con MFA bien implantado deja de serlo.
Si quieres ir un paso más allá, te recomendamos leer por qué la ciberseguridad tradicional ha dejado de funcionar y qué aporta un SOC cuando los controles básicos ya están en su sitio.
Si quieres saber en qué punto está tu empresa con el MFA y la seguridad del correo, en la revisión gratuita lo miramos contigo y te decimos si es una prioridad en tu caso.